KPI뉴스 - 개인정보 탈취 '비다르' 악성코드 비상

  • 맑음영주13.2℃
  • 맑음천안11.1℃
  • 맑음전주16.8℃
  • 맑음보은10.5℃
  • 맑음이천10.9℃
  • 맑음영천11.4℃
  • 흐림파주11.6℃
  • 맑음영광군15.6℃
  • 맑음광양시19.6℃
  • 맑음완도19.5℃
  • 맑음강화14.6℃
  • 맑음울릉도18.7℃
  • 맑음원주12.0℃
  • 구름많음흑산도20.2℃
  • 맑음서울15.2℃
  • 맑음진주11.6℃
  • 맑음고창군14.8℃
  • 맑음의성10.7℃
  • 맑음금산9.6℃
  • 맑음장수9.3℃
  • 흐림춘천13.7℃
  • 맑음포항17.1℃
  • 맑음서청주11.6℃
  • 맑음순천10.6℃
  • 맑음대관령7.0℃
  • 맑음영월10.6℃
  • 맑음상주10.6℃
  • 맑음정읍13.6℃
  • 맑음함양군9.4℃
  • 박무안동12.8℃
  • 맑음백령도16.7℃
  • 구름많음장흥15.1℃
  • 맑음봉화8.3℃
  • 구름많음고산21.9℃
  • 맑음성산23.9℃
  • 맑음충주11.6℃
  • 구름많음목포17.4℃
  • 맑음부안14.4℃
  • 맑음고창13.3℃
  • 맑음인제11.1℃
  • 맑음울산17.4℃
  • 맑음서산16.1℃
  • 흐림정선군10.0℃
  • 맑음울진15.4℃
  • 맑음제천11.1℃
  • 구름많음홍천12.2℃
  • 맑음철원11.3℃
  • 맑음합천11.5℃
  • 맑음인천17.0℃
  • 맑음밀양13.9℃
  • 맑음양평12.3℃
  • 맑음보령17.5℃
  • 맑음순창군11.3℃
  • 맑음양산시15.7℃
  • 맑음강릉14.3℃
  • 맑음김해시16.7℃
  • 맑음대전14.6℃
  • 맑음창원16.9℃
  • 맑음태백7.8℃
  • 맑음통영18.3℃
  • 맑음의령군11.2℃
  • 맑음부여15.1℃
  • 맑음군산16.7℃
  • 맑음남해16.9℃
  • 맑음추풍령12.3℃
  • 구름많음강진군19.4℃
  • 박무청주14.8℃
  • 맑음여수18.2℃
  • 맑음거제18.5℃
  • 맑음문경11.8℃
  • 맑음북창원16.1℃
  • 맑음영덕15.5℃
  • 맑음동해14.5℃
  • 맑음진도군22.1℃
  • 맑음구미13.2℃
  • 맑음거창10.9℃
  • 맑음동두천11.8℃
  • 구름많음보성군16.7℃
  • 맑음부산20.6℃
  • 맑음남원11.5℃
  • 맑음산청10.1℃
  • 맑음속초16.0℃
  • 구름많음해남20.3℃
  • 맑음청송군9.3℃
  • 흐림세종13.8℃
  • 구름많음서귀포22.6℃
  • 맑음임실10.5℃
  • 맑음제주22.3℃
  • 맑음경주시13.5℃
  • 맑음북춘천13.6℃
  • 맑음고흥17.5℃
  • 안개홍성12.7℃

개인정보 탈취 '비다르' 악성코드 비상

김들풀 Google구글에서 선호하는 출처로 추가
기사승인 : 2019-01-15 22:15:19
사이트 계정정보 탈취 후 PC에‘갠드크랩' 랜섬웨어 내려받아 실행
OS 및 인터넷 브라우저, 오피스 SW 등 프로그램 최신 버전 유지해야

최근 웹사이트의 광고로 유포돼 사용자 정보를 탈취하고 감염 PC에 랜섬웨어를 실행하는 ‘비다르(Vidar)’ 가 발견돼 주의가 요구되고 있다.

16일 안랩에 따르면, ‘비다르’ 악성코드 유포에는 멀버타이징(Malvertising) 기법이 이용된 것으로 확인됐다. 멀버타이징은 악성코드(Malware)와 광고(Advertising)의 합성어로 정상 광고 서비스를 악용하여 악성코드를 유포하고 감염시키는 수법이다. 
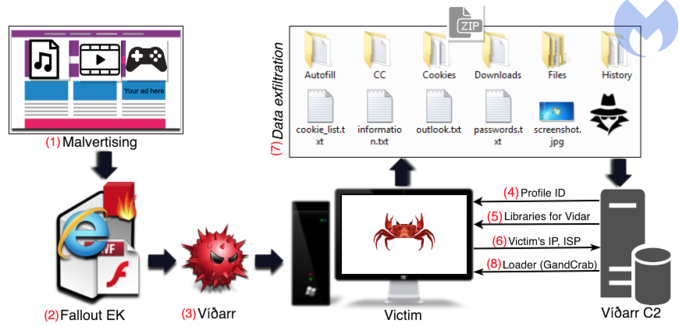
 

▲출처: 멜웨어바이츠 랩

공격자는 불법 성인사이트, 토렌트 사이트 등 보안이 취약한 웹사이트 등에 악성 광고를 올렸다. 사용자가 해당 악성 광고가 포함된 웹사이트에 접속하면 악성코드 제작 및 유포 도구인 ‘폴아웃 익스플로잇 킷’으로 사용자의 접속 환경을 분석한다.

만약 사용자가 인터넷 익스플로러(IE) 브라우저의 취약점 보안패치를 하지 않았다면, 해당 취약점을 악용해 ‘비다르’ 악성코드를 설치하는 방식이다.

감염 이후 ‘비다르’ 악성코드는 사용자 PC에서 사용하는 모든 종류의 웹 브라우저 프로그램을 탐색해 아이디, 패스워드 등 웹사이트 계정 데이터를 수집한다. 또한 운영체제 정보, 네트워크 연결정보, 하드웨어 정보 등 사용자 PC의 시스템 정보를 공격자에게 전송한다.

‘비다르’ 악성코드는 사용자 정보탈취를 완료하면 이어서 ‘갠드크랩(GandCrab)’ 랜섬웨어를 사용자 PC에 내려받아 실행시킨다. 랜섬웨어 감염 이후 사용자 PC 내 주요 파일(문서, 이미지 파일 등)들이 암호화 되고 복호화에 대한 대가를 안내하는 문구가 나타난다.

피해를 예방하기 위해서는 ▲OS(운영체제) 및 인터넷 브라우저(IE, 크롬, 파이어폭스 등), 응용프로그램(어도비, 자바 등), 오피스 SW 등 프로그램의 최신 버전 유지 및 보안 패치 적용 ▲보안이 확실하지 않은 웹사이트 방문자제 ▲V3 등 백신 프로그램 최신버전 유지 및 실시간 검사 실행 등 필수 보안 수칙을 실행해야 한다.

박태환 안랩 ASEC대응 팀장은 “’비다르’ 악성코드는 사용자에게 정보 탈취, 랜섬웨어 감염 등 치명적인 피해를 동시에 유발하기 때문에 더욱 주의해야 한다”라며 “피해방지를 위해서는 평소 보안패치를 철저히 하고, 수상한 사이트 방문을 자제하는 등 필수 보안 수칙을 지켜야 한다”고 말했다.

KPI뉴스 / 김들풀 전문기자 itnews@upinews.k


[저작권자ⓒ KPI뉴스. 무단전재-재배포 금지]