KPI뉴스 - [단독] 경기도에서 1년에 한번 꼴 개인정보 유출...'행정불신' 키워

  • 구름많음김해시13.4℃
  • 맑음합천8.5℃
  • 맑음태백4.1℃
  • 흐림고산18.5℃
  • 맑음안동6.0℃
  • 구름많음군산12.1℃
  • 구름많음광양시12.8℃
  • 맑음의성5.2℃
  • 맑음백령도16.2℃
  • 맑음파주4.8℃
  • 구름많음흑산도17.8℃
  • 맑음청주11.3℃
  • 맑음영월4.4℃
  • 맑음영주5.9℃
  • 구름많음북창원15.8℃
  • 맑음보은5.9℃
  • 구름많음여수15.9℃
  • 구름많음함양군7.1℃
  • 맑음북춘천4.7℃
  • 구름많음부산15.7℃
  • 맑음봉화3.1℃
  • 맑음인제5.0℃
  • 구름많음순창군9.6℃
  • 구름많음고창군12.3℃
  • 구름많음경주시8.7℃
  • 구름많음울산14.2℃
  • 구름많음고흥11.1℃
  • 맑음철원3.9℃
  • 맑음성산16.5℃
  • 흐림강진군15.8℃
  • 맑음제천3.4℃
  • 구름많음고창11.8℃
  • 맑음홍성7.5℃
  • 구름많음목포15.3℃
  • 구름많음영천7.6℃
  • 흐림부안10.6℃
  • 맑음울릉도17.7℃
  • 맑음문경8.2℃
  • 맑음북부산10.5℃
  • 맑음정선군5.2℃
  • 구름많음영광군11.8℃
  • 구름많음장흥13.7℃
  • 구름많음서귀포19.6℃
  • 맑음서울11.3℃
  • 맑음진주8.4℃
  • 맑음동두천6.4℃
  • 맑음구미8.9℃
  • 흐림추풍령9.1℃
  • 맑음춘천5.8℃
  • 맑음영덕9.5℃
  • 맑음세종8.3℃
  • 구름많음창원16.3℃
  • 구름많음거제16.6℃
  • 구름많음보성군13.7℃
  • 맑음이천6.5℃
  • 구름많음거창6.0℃
  • 맑음금산7.1℃
  • 구름많음진도군17.3℃
  • 맑음강릉11.4℃
  • 맑음청송군3.5℃
  • 구름많음광주14.1℃
  • 흐림장수4.8℃
  • 구름많음산청9.5℃
  • 구름많음임실7.0℃
  • 맑음인천12.7℃
  • 맑음울진10.3℃
  • 맑음충주6.0℃
  • 맑음전주11.1℃
  • 맑음천안6.4℃
  • 구름많음대구11.1℃
  • 흐림해남16.4℃
  • 구름많음밀양11.1℃
  • 맑음홍천6.0℃
  • 맑음서산8.4℃
  • 맑음강화9.0℃
  • 구름많음양산시12.4℃
  • 구름많음남원9.1℃
  • 맑음수원9.0℃
  • 맑음보령8.5℃
  • 맑음원주7.5℃
  • 구름많음상주9.1℃
  • 구름많음순천13.1℃
  • 맑음남해13.4℃
  • 구름많음통영16.5℃
  • 맑음양평8.2℃
  • 맑음북강릉12.7℃
  • 맑음완도15.7℃
  • 맑음대전9.6℃
  • 맑음속초12.4℃
  • 맑음동해9.6℃
  • 맑음대관령0.5℃
  • 구름많음의령군8.3℃
  • 구름많음제주19.4℃
  • 맑음부여7.0℃
  • 구름많음정읍11.6℃
  • 맑음서청주6.2℃
  • 맑음포항13.7℃

[단독] 경기도에서 1년에 한번 꼴 개인정보 유출...'행정불신' 키워

진현권 기자 Google구글에서 선호하는 출처로 추가
기사승인 : 2024-11-22 10:29:48
2020~2023년 5차례…자산관리과·열린민원실·비전전략담당관실 등서
서버 외부침입, 메신저 전송, 소프트 웨어 오류, 행절 실수 등에 의해
경기도 "프로세스 통해 제도 개선 등 조치 완료"

최근 5년간 경기지역 행정의 중심인 경기도에서 개인 정보 유출 사고가 빈번하게 발생한 것으로 확인됐다. 외부에서 행정 서버에 침입하거나 직원들의 실수에 의한 것으로, 행정의 신뢰를 떨어뜨리는 요인으로 작용하고 있다.
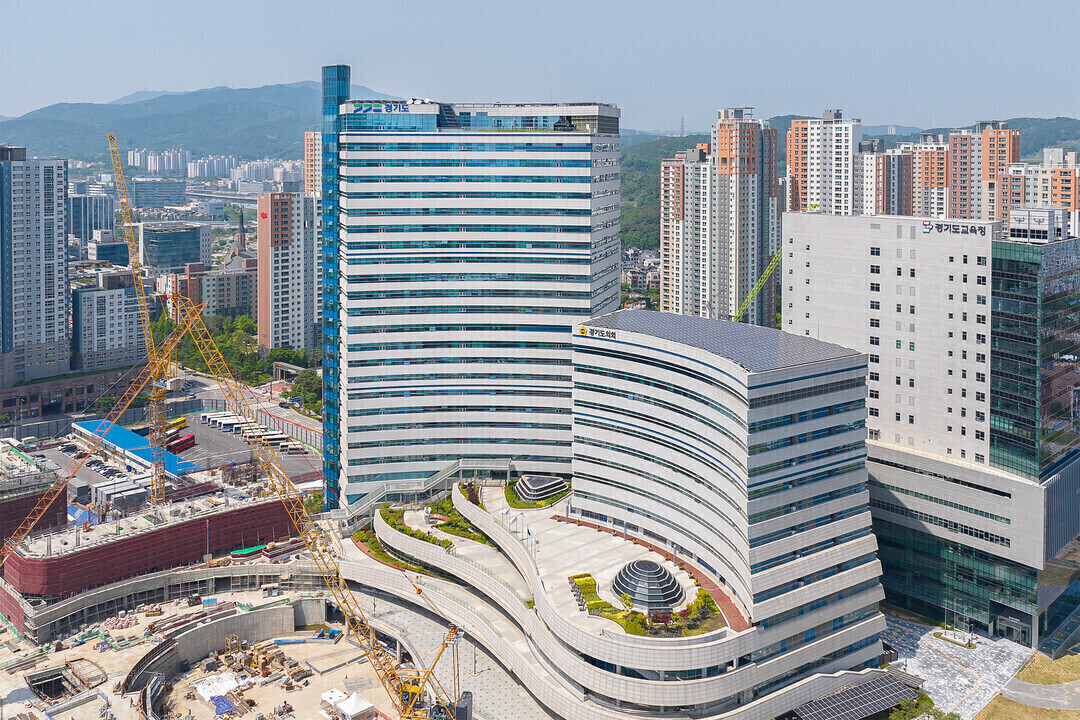
 

▲ 경기도청 전경. [경기도 제공]


22일 경기도에 따르면 2020년부터 올해 9월까지 자산관리과와 총무과 등 부서에서 5번에 걸쳐 개인정보가 유출됐다. 1년에 한 번 꼴이다.


2020년 9월 총무과에서는 코로나19 확진자 31명의 개인정보 유출 사고가 발생했다. 생활치료센터 근무자가 확진자의 개인정보가 포함된 문서를 촬영해 지인들에게 메신저로 전송한 사실이 드러났다.


2021년 7월에는 열린민원실에서 외부 침입에 의해 개인정보가 유출됐다. 열린민원실 수탁업체인 A사가 운영 중인 서버에 외부에서 침입해 6명의 개인정보가 유출됐다.


같은 해 9월 비전전략담당관실에서는 31명의 메일 주소가 다른 사람들에게 발송되는 사고가 발생했다. 사고 경위를 파악한 결과, 비전담당관실이 공모전 관련 단체 메일을 보내는 과정에서 개인 별로 메일을 보내지 않고 한꺼번에 메일을 보내면서 유출이 일어난 것으로 확인됐다.


2022년 10월부터 2023년 1월까지 여성비전센터에서도 행정자료 외부 유출사고가 발생했다. 이 센터 담당자 B씨는 재능기부 봉사 참여자 중 한 명인 C씨에게 행정자료(온나라)를 전송한 것이다. C씨는이전 여성비전센터에서 근무한 경력이 있는 것으로 확인됐다.


도는 이 사실을 행정안전부에 통보해 해당자만 자료를 열람할 수 있도록 제도 개선을 건의했다. 건의가 수용돼 현재는 담당자만 행정 자료를 열람할 수 있다.


이같은 상황에서 지난해 11월 자산관리과에서 소트프웨어 오류로 인해 예약 정보(포천시 강좌 예약)가 다른 사람에게 노출되는 사고가 발생했다. D씨는 예약 정보 확인 중 다른 사람의 정보가 뜨자 경기도에 신고했다. 이에 경기도는 프로그램 오류로 인해 개인정보가 노출된 것으로 확인하고, 곧바로 시스템 오류를 개선했다.


경기도 관계자는 "개인정보 유출 사고가 발생하면 원인을 파악해 조치한 뒤 향후 계획을 세워 추진한다"며 "경기도에서 발생한 개인정보 유출 사고는 이런 프로세스에 의해 모두 조치 됐다"고 밝혔다.


KPI뉴스 / 진현권 기자 jhk102010@kpinews.kr


[저작권자ⓒ KPI뉴스. 무단전재-재배포 금지]