KPI뉴스 - 국정원 "네이버·카카오 사칭한 北 해킹공격 주의"

  • 맑음창원18.1℃
  • 맑음영광군13.8℃
  • 맑음보은8.1℃
  • 맑음동두천8.7℃
  • 맑음동해14.1℃
  • 맑음함양군9.5℃
  • 맑음제천8.8℃
  • 맑음순창군12.4℃
  • 맑음백령도17.4℃
  • 흐림서귀포20.5℃
  • 맑음구미13.8℃
  • 맑음봉화6.0℃
  • 맑음보령14.7℃
  • 맑음부여10.5℃
  • 맑음추풍령12.1℃
  • 맑음포항16.0℃
  • 구름많음완도17.4℃
  • 흐림성산18.5℃
  • 구름많음남원12.0℃
  • 맑음산청10.9℃
  • 맑음서산14.1℃
  • 맑음인제6.2℃
  • 맑음영천10.3℃
  • 구름많음고창14.1℃
  • 맑음강릉13.5℃
  • 맑음영주9.7℃
  • 구름많음군산13.2℃
  • 구름많음강진군17.4℃
  • 구름많음진도군17.8℃
  • 맑음남해16.6℃
  • 맑음철원6.6℃
  • 구름많음광주15.2℃
  • 구름많음장흥16.7℃
  • 맑음속초15.8℃
  • 맑음통영16.6℃
  • 구름많음해남17.1℃
  • 구름많음거제17.6℃
  • 맑음울진15.2℃
  • 맑음금산9.6℃
  • 맑음원주9.7℃
  • 맑음홍성12.3℃
  • 맑음합천10.7℃
  • 맑음천안9.5℃
  • 맑음대구14.4℃
  • 구름많음목포15.2℃
  • 구름많음양산시15.2℃
  • 맑음울릉도18.4℃
  • 맑음서울12.6℃
  • 맑음경주시14.1℃
  • 구름많음제주19.8℃
  • 맑음세종11.3℃
  • 맑음임실10.4℃
  • 구름많음부안14.1℃
  • 맑음북춘천8.3℃
  • 맑음대전13.0℃
  • 맑음정읍13.0℃
  • 맑음춘천8.4℃
  • 맑음이천9.5℃
  • 맑음고흥13.6℃
  • 맑음대관령4.9℃
  • 맑음파주7.8℃
  • 맑음북강릉14.9℃
  • 맑음문경13.1℃
  • 맑음상주11.7℃
  • 맑음충주10.1℃
  • 맑음여수17.4℃
  • 맑음장수7.8℃
  • 맑음서청주9.5℃
  • 구름많음진주12.1℃
  • 맑음부산19.4℃
  • 구름많음흑산도18.5℃
  • 맑음영월8.3℃
  • 맑음보성군16.3℃
  • 구름많음순천13.3℃
  • 맑음강화12.6℃
  • 맑음의령군11.5℃
  • 맑음북부산16.9℃
  • 맑음거창10.5℃
  • 맑음태백7.8℃
  • 맑음전주14.7℃
  • 맑음수원12.9℃
  • 맑음홍천6.7℃
  • 맑음김해시15.4℃
  • 맑음고창군13.6℃
  • 맑음정선군6.1℃
  • 맑음울산15.9℃
  • 맑음밀양13.2℃
  • 맑음양평9.3℃
  • 맑음인천14.7℃
  • 맑음영덕13.7℃
  • 맑음북창원17.2℃
  • 맑음청송군7.3℃
  • 맑음광양시15.0℃
  • 맑음안동9.7℃
  • 맑음청주12.6℃
  • 흐림고산19.0℃
  • 맑음의성8.7℃

국정원 "네이버·카카오 사칭한 北 해킹공격 주의"

김지우 Google구글에서 선호하는 출처로 추가
기사승인 : 2023-05-25 20:02:02
'해킹메일 전송'이 전체 北해킹수법의 74% 차지
"포털사이트 관리자인 것처럼 메일 발송"
중학교 교사 이모 씨는 '포털사이트 관리자' 명의로 발송된 메일을 무심코 열람했다가 수년치 메일 송수신 내용과 클라우드 저장 이력서 와 개인 파일들이 통째로 유출되는 피해를 입었다. 이씨가 수신한 메일은 북한 정찰총국이 보낸 해킹용 메일이었다.

회사원 김모 씨는 '비밀번호가 유출되었습니다'라는 제목의 메일을 열람한 뒤 즉시 비밀번호를 변경했다. 하지만 김씨는 며칠 뒤 관계 기관으로부터 "메일에 저장돼 있던 업무자료 등이 모두 해커에게 절취됐다"는 통보를 받았다.

국가정보원은 25일 해킹공격 관련 통계를 공개하고 북한 해킹조직들이 대한민국 국민들을 대상으로 무차별·지속적 해킹공격을 진행하고 있다고 밝혔다.

통계는 국가·공공기관 및 국제·국가배후 해킹조직에 대응하는 과정에서 국정원이 집계한 최근 3년(2020~2022년)간의 북한 해킹조직의 사이버 공격 및 피해 상황이다.
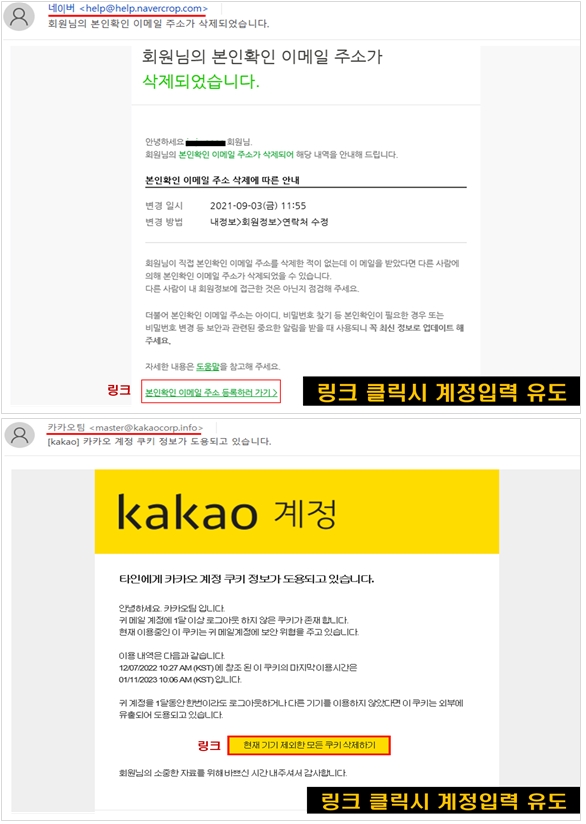
▲ 네이버와 다음을 사칭한 해킹 이메일. [국정원 제공]

국정원에 따르면 북한은 보안프로그램의 약점을 뚫는 '취약점 악용'(20%)이나 특정사이트 접속시 악성코드가 설치되는 '워터링 홀'(3%) 수법 이외에 이메일을 악용한 해킹공격을 주로 사용했다. 전체의 74%가 이메일 해킹이다.

국정원에 따르면 북한은 메일 사용자들이 메일 발송자를 확인할 때 주로 '발신자명'을 보는 점에 착안, 해킹메일을 유포시 네이버·카카오(다음) 등 국내 포털사이트를 많이 사칭(약 68%)하고 있었다.

실제로 북한은 메일 발송자명을 '네이버', 'NAVER고객센터', 'Daum게임담당자' 등 포털사이트 관리자인 것처럼 위장했다. 발신자 메일주소도 'naver'를 'navor'로, 'daum'을 'daurn'로 표기했다.

아울러 북한은 메일 사용자들을 속이기 위해 △새로운 환경에서 로그인되었습니다 △[중요] 회원님의 계정이 이용제한되었습니다 △해외 로그인 차단 기능이 실행되었습니다 등 계정 보안 문제가 생긴 것처럼 제목을 단 해킹메일을 발송하고 있었다.

국정원은 "북한은 해킹메일로 확보한 계정정보를 이용하여 메일계정 내 정보를 탈취하고, 메일함 수발신 관계를 분석해 2~3차 공격대상자를 선정해 악성코드 유포 등 공격을 수행하고 있다"고 밝혔다.

국정원은 실효적인 해킹메일 차단 방안 마련을 위해 민간협력이 필수라며 "네이버·다음 등 국내 주요 포털사이트 운영사와 관련 정보 공유를 강화해 나가겠다"고 밝혔다.

KPI뉴스 / 김지우 기자 kimzu@kpinews.kr

[저작권자ⓒ KPI뉴스. 무단전재-재배포 금지]

김지우
김지우

기자의 인기기사