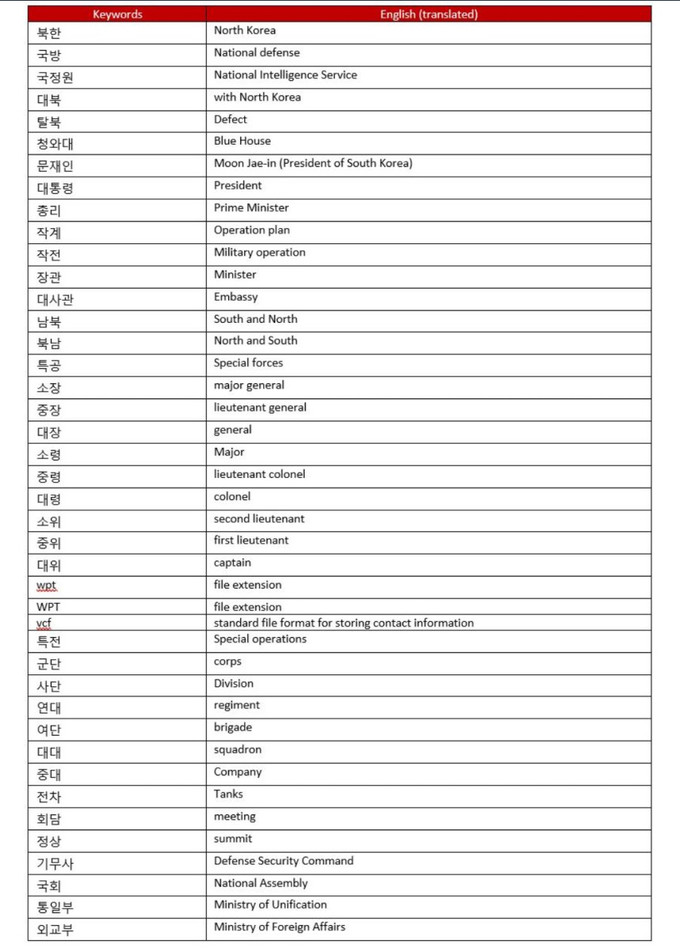
문재인 포함해 북한, 국방, 국정원, 탈북, 청와대 등 민감한 키워드
7년 전에 개발돼 5년 전부터 많은 사용자가 이용했던 '대구버스' 안드로이드앱에 사용자들의 카카오톡에서 정보를 빼가는 트로이목마가 발견돼 충격을 주고 있다.
사용자들이 카톡 중에 해커들이 지정한 단어를 입력하면 자동 업로드하게 해 카톡 사찰뿐만 아니라 다운로드 기록, 각종 로그인 기록과 패스워드와 아이디 확인메일 변경 기능까지 있었던 것으로 알려졌다.
해커들이 찾고 있는 검색파일 키워드를 보면 문재인 대통령을 포함해 북한, 국방, 국정원, 탈북, 청와대 등 안보에 민감한 내용을 담고 있다. 특히 탱크, 특공, 군 작전 등 군부대나 군 관련한 자료들을 세밀하게 넣어 놨다.
이처럼 민감한 사항을 담고 있어 인터넷 커뮤니티 '클리앙'에서는 북한의 소행이 아니냐는 논쟁이 벌어지고 있다.
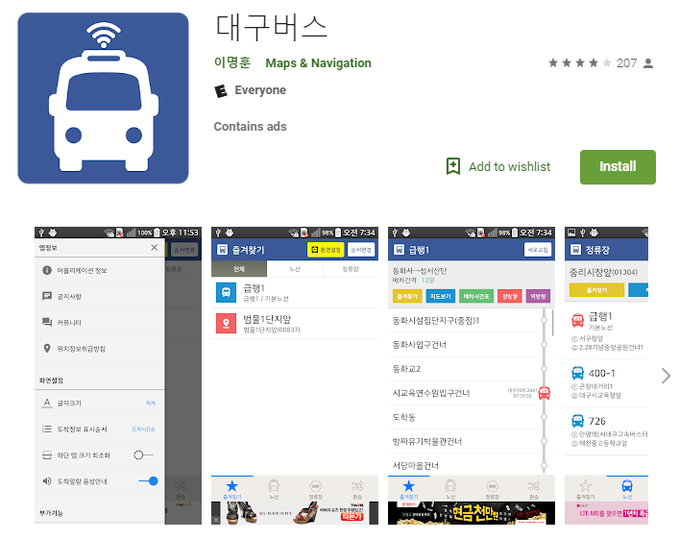
이 같은 사실은 맥아피(McAfee) 모바일 연구팀이 지난 4일(현지 시각) "최근 한국 개발자가 개발한 교통 애플리케이션 시리즈의 플러그인으로 위장한 새로운 악의적인 안드로이드 애플리케이션을 발견했다"며, "현재 앱은 구글 플레이에서 삭제되었으며 가짜 플러그인은 구글 스토어에 업로드되지 않는다"고 밝혔다.
이와 관련해 논란의 버스 앱 개발자는 인터넷 커뮤니티 클리앙을 통해 "작년 8월에 개발자 구글 계정이 해킹당하고 개발자도 모르는 사이에 악성코드가 삽입되어 배포되었다"며, "개인 프로젝트로 만든 앱이라 여러 가지로 신경을 쓰지 못했던 보안 문제가 한 번에 터졌다. 일단 구글 계정이 털리니 빗버킷도 구글 계정으로 로그인할 수 있어 소스코드까지 한꺼번에 털렸다"고 설명했다.
구글 계정이 노출되어 해커가 모든 알람을 끄고 메일을 삭제하는 등 개발자가 눈치를 채지 못하도록 했다는 것이다. 실제로 개발자는 "아무 낌새도 차리고 있지 못하다가 사이버수사대의 연락을 받고 알게 되었다"고 밝혔다.
개발자는 “배포 이력을 보니 저장소에 read/write 권한이 추가되어 배포되었다. 하지만 불행 중 다행으로 권한이 수정되어 자동업데이트는 되지 않아 전역으로 퍼지진 않았다”며, “심각성을 깨닫고 바로 구글 계정 2차 인증을 걸고 악성코드가 심어진 버전을 배포 중지시키고 악성코드가 없는 앱으로 새로 배포하고 개발 장비도 사이버 수사대의 검사를 받았다”고 설명했다.
심지어 개발자 윈도우10 개발 장비도 해킹툴이 설치되어 있어 윈도우 방화벽(디펜더)도 소용없었던 것으로 알려졌다.
해당 개발자는 "학생 때 그냥 시민의 편의를 위해 만들기 시작해 7년 넘게 서비스 중인데 해킹을 당해 사용자들에게 죄송하다"며 "다른 개발자들도 저와 같은 일을 당하지 않으시길 바라며 귀찮더라도 반드시 구글 계정 2차 인증을 꼭 하라"고 강조했다.
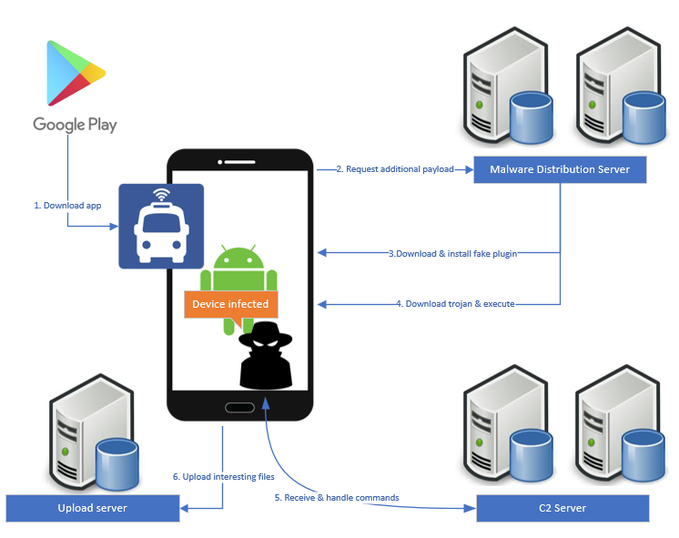
한편, 악성코드가 탑재된 '대구버스' 앱이 설치되면 가짜 플러그인이 이미 설치되어 있는지 확인하고 그렇지 않은 경우 서버에서 다운로드하여 설치한다. 이후, 가짜 플러그인에 의해 삭제된 트로이 목마와 유사한 원시 트로이 목마 바이너리를 다운로드하고 실행한다. 모든 작업이 완료되면 C2(C&C) 서버와 연결되어 수신된 명령을 처리한다. 그다음은 사용자를 피싱해 구글 계정 비밀번호를 입력하고 스마트폰을 완전히 제어하려고 시도한다.
흥미로운 점은 악성코드가 네이티브 라이브러리를 사용해 장치를 인계하고 라이브러리를 삭제하여 탐지되지 않도록 숨긴다는 것이다. 네이버, 카카오톡, 다음, SKT 등 국내 유명한 서비스 이름을 사용한다. 원격 측정 데이터에 따르면, 감염된 장치의 수가 매우 적어 최종 페이로드가 작은 대상 그룹에만 설치됐다.
현재 배포중인 대구버스 앱은 새로운 계정으로 악성코드가 없는 새로운 앱이다.
KPI뉴스 / 김들풀 전문기자 itnews@kpinews.kr
[저작권자ⓒ KPI뉴스. 무단전재-재배포 금지]